shiromi's Blog

手帳、ガジェット、デジタルツールの活用記録。パソコンやネット関連の備忘録

最近スマホに「非通知」が増えた|1分でできる拒否設定

最近スマホに「非通知」が増えた|1分でできる拒否設定


不正アクセスのニュースが続いて不安になる今日この頃。

どこからか漏洩した電話番号が名簿業者や詐欺グループに渡り、自動ダイヤルなどで「生きている番号かどうか」を機械的に確認(テレアポや詐欺の下調べ)しているケースも多いようです。

非通知電話は、スマホ標準の基本設定だけでほぼ100%シャットアウトできます。

前回、スマホは非通知がよく来るようになった…
と書いたのですが、スマホを見てみると設定していなかったことに気づきました。

非通知は出ないが、時刻なんて関係なくかけてくるから夜中に寝ぼけて間違って出ないように簡単なので、手元のスマホで拒否設定をしておきましょう。


機種により名称が若干異なりますが、Androidの場合

1 「電話」アプリを開く
2 右上の「3点リーダー(メニュー)」 > 「設定」をタップ
3 「ブロック指定の番号」(または通話拒否)を選ぶ
4 「非通知」(または「不明な発信者」)のスイッチをオンにする

iPhoneの場合、使ったことがないのでわかりませんが調べたところ同じような感じです。

・設定」アプリを開く
・「電話」をタップ
・「不明な発信者を消音」をオンにする


ブロックした履歴の確認手順(Android)

・「電話」アプリを開く

・右上の「3点リーダー(メニュー)」 > 「通話履歴」(または「拒否した着信」など)をタップ


履歴の中に、斜線マークやブロックアイコンがついた状態で「非通知」が記録されていれば、裏でしっかり弾いてくれていたことが分かります。


ドコモ・au・ソフトバンク等のキャリアで無料ブロックサービスというものがあることを知りました。
名前だけ紹介しておきますね。

・ドコモ: 「番号通知お願いサービス」(無料)
・au: 「番号通知リクエストサービス」(無料)
・ソフトバンク: 「ナンバーブロック」(要オプション確認)


⚠️ 設定時の注意点:「非通知」と「連絡先未登録」の違い

思い出しました。
どうして「不明な発信者」ブロックをしていなかったのか。


スマホの電話設定にある「不明な発信者をブロック(または消音)」という項目ですが、設定する際は少し注意が必要です。

機種によっては「非通知」だけでなく、「自分の電話帳(連絡先)に登録していない番号からの電話」をすべて自動で弾いてしまう機能になっている場合があります。

普段から「病院や役所」「宅配業者」「仕事関係」など、連絡先に登録していない相手から電話がかかってくる可能性がある方は、この設定をオンにすると大事な着信まで逃してしまう危険があります。

【対策】

知らない番号からの着信を受け取る必要がある方は、スマホ本体で一括ブロックするのではなく、「非通知のみ」を拒否する設定(キャリアの無料サービス等)を利用するか、着信時に番号を自動識別してくれる迷惑電話チェックアプリなどを活用するのがおすすめです。


警察庁も推奨する「詐欺電話防止アプリ」

www.npa.go.jp

警察庁でも、特殊詐欺の被害防止のために「警察庁推奨アプリ」として一部の防犯アプリ(『詐欺バスター Lite』や『詐欺対策 by NTTタウンページ』など)の利用を呼びかけています。

「海外と電話する予定が一切ない」「自分だけでなく高齢の家族のスマホも守りたい」という方は、こうした公的機関が認めているアプリの導入を検討してみるのも良いと思います。


【お読みいただく際のお願い】

※本記事は個人での体験や情報収集に基づく自衛策・注意喚起を目的としています。端末の設定変更等はご自身の判断のもとで行ってください。セキュリティ対策の最新情報や詳細な操作手順については、警察庁等の専門機関や各キャリア・メーカーの公式サイトをご確認ください。

※当ブログの詳しい免責事項やプライバシーポリシーにつきましては、こちらの【プライバシーポリシー・免責事項のページ】をご覧ください。

最後まで読んでいただき、ありがとうございます
「情報漏洩」…パスワード変更以外に個人でできる対策5選【2026年】

「情報漏洩」…パスワード変更以外に個人でできる対策5選【2026年最新】

最近のニュース、不正アクセス多すぎない? 
10月に入り大型の不正アクセス・漏洩ニュースが相次いでいます。

外部からの攻撃

不正アクセス(VPN侵害や脆弱性)で、何百万件ものデータが一気に漏れる時代です。
この漏れたデータはどうなるの?

闇名簿となり、詐欺グループに渡る。 そんなニュースもありました。

漏洩した「メアド」「電話番号」「氏名」が組み合わされ、「私専用のリアルな詐欺(フィッシング・アポ電)」に悪用されるかもしれない。

だからなの?家電が頻繁に鳴るんだけど、出ないからわからない(留守電には何も入っていない)

企業からの漏洩自体は個人では防げない。

企業側のミス(不正アクセスや設定ミス)は個人じゃ防げないよね?

じゃあ私はどうすればいいの?

個人ができる最強の自衛策は?


漏洩した前提で

「届いた詐欺メールを相手にしない」

「2段階認証でアカウントを死守する」

「使ってないサービスは退会して個人情報を消しておく」の水際対策しかない!


パスワード・パスキーだけじゃない!今すぐできる自衛策5選

1 「通知」を味方につける(不正利用の早期発見) 

●ログイン通知をオン
 知らない端末から入られたらすぐ気づけるようにする。 

●クレカ・銀行の「利用通知メール/アプリ」で1円でも使われたら通知が飛ぶようにしておけば、不正利用の早期発見・補償対象になりやすい。

2 「2段階認証(2FA)」をSMSから「認証アプリ」に変える 

電話番号(SMS)宛てのコードは、SIMカードの乗っ取りや偽SMSで破られるリスクがあるので、Google Authenticatorなどの「認証アプリ」を使うと安全度 が上がる?

3 「電話」のフィルターを強化する 

漏洩した電話番号宛てに「音声ガイダンス詐欺」や「自動音声のアンケート」が増加中のようです。うちのもそうかもしれない…

スマホの「知らない番号からの着信拒否」設定や、迷惑電話ブロックアプリ(Whoscallなど)を活用する。

4 「メール」のリンクは絶対に踏まないルール

「〇〇サービスから情報漏洩しました。確認はこちら」という詐欺メール自体が漏洩ニュースに乗じて送られてくる。

詐欺メールの記事で毎回言ってるけど、公式からの通知に見えても、メール内のURLは押さず、「アプリ」または「事前にブックマークした公式サイト」からログインする癖をつける。 これは本当に大事だと思う。


5 「アカウントの断捨離(退会)」をする

私も断捨離中です。

使っていない古いECサイトやWEBサービスにカード情報や住所が残っていませんか?
使わないサービスは退会(アカウント削除)するのが最強の防犯になるのかもしれません。

「漏洩通知」が本物の公式から届いたら? 

今月いろんな公式さんからのメールが来てます。漏洩ではないけど念のためって言うのもあったし、そういうメールが来たら。


同じパスワードを使い回している他サービス(特にメール、SNS、クレカ連携サービス)のパスワードを変更してください。って書いてあるのが多かった。


なので、この機会にパスワードを変更するのがいいかもしれないと思いがんばりました。

まとめ

個人ができる情報漏洩対策は、強固なパスワード管理(12文字以上・使い回し禁止)、多要素認証の設定、ソフトウェア更新、フィッシング対策、カード利用通知のオン

・パスワードや2段階認証 = 「家の鍵を頑丈にすること」
・通知設定や電話フィルター = 「防犯カメラやインターホンで怪しい人を弾くこと」 
・アカウント削除 =使っていないなら処分

これらだけで「大丈夫」ということはありませんが、少しでも被害にあわないためにできることだけはやっておこうと思います。


【お読みいただく際のお願い】

※本記事は個人の体験や考察に基づく注意喚起を目的としています。セキュリティ対策や最新の詐欺手口については、専門機関や公式サイトの情報も併せてご確認ください。

※当ブログの詳しい免責事項やプライバシーポリシーにつきましては、こちらの【プライバシーポリシー・免責事項のページ】をご覧ください。

最後まで読んでいただき、ありがとうございます

スケジュール以外で手帳に書く事

スケジュール以外で手帳に書く事

毎日手帳に書いていることや書きたいことを紹介します。

1 体調記録

頭痛、イライラ、血圧など、体調記録はいろいろな書き方がありますね。


 ・ハビットトラッカー 

白湯を飲む、8000歩歩く、ストレッチなど、自分が取り組みたいことを月ごとに決めて取り組んでいく方法。
私には向いていなかった…


 ・グラフ 

体重や睡眠時間、グラフにすることで振れ幅など視覚的にわかるのでモチベーションは保ちやすいかもしれません。
別ページに書くのが面倒に感じるかも。


 ・ページに記録 


行動ログの間で時間軸に合わせて書いてます。
ウィークリーやデイリーページに記録に残したいことを書いていく。
起床、就寝時間や服薬の記録、今朝の気分など体調の変化を書いてもいい。
自由度は高いけど、見返すには時間がかかるので、書く場所を固定するか、スタンプやシールを使って見やすくする必要はあると思います。

2 Todoリスト

やること、やりたいこと、いろいろあります。絶対にやらないといけないこと、期限は決まっていないけどやらなきゃいけないこと、やらなくてもいいけどやりたいこと。
色々あるけど、別々にするとあちこち見ないといけなくなるのでページやノート、書く場所は1か所にして、記号や色分けで重要度を見分けられる仕組みにする必要があります。

書いた日と完了した日を書きたいタイプです。まだ、試行錯誤中。

3 買い物リスト

思いついた時に書けて持ち出しやすいのが理想。
よく使うものは付せんに書いておいて、なくなったら買うもののページに移動させる。以前はその方法だったけど、たまにしか買わないものの付せんが邪魔だし、だからといってそれだけ手書きにするなら、「全部手書きでいい」となって現在はいるものを書いて買い物したらそのページは破棄。
なのでリフィルは自作。

昨今の値上げラッシュで底値表も最近作り直しました。あると便利。

4 アイデアメモ

今は何でもノートとして活用中。とりあえずここに書いておくことで少し安心できる。

5 おこづかい帳

生活費とは別に自分の趣味のものは分けて書いておきたい気持ちがあるけど、家計簿の中で自分の分だけ分けて書いていた時期もあるので、それでもいいかと、迷い中。


書く事じゃないけどあるとちょっと楽しい事

⭐ ふせん置き場
手帳には入れていないけど、昔クリアファイルで作った付せん置き場を使っています。

⭐ シール帳orポケット

外ではあまり使わないので、ちょこっとだけ入れているけど、家でも率先して使いたいものを出しておくページがあるといいのかなって思っています。


他にも書いていることはありますが、分類ができないので下記に置いておきます。

・天気予報
・アメダス観測値
・マイクロソフトのロック画面のwallpaperの名前?(国名とか場所、動物の名前)
・朝の体感(暑い寒い、涼しい、普通)
・にゃん殿の様子


普段は考えなくても書いていることなので、全部を書いたかはわかりません。
サブや専用手帳には別のことを書いています。
書きたいことはたくさんあるのだけど、書き方が「コレ」って定まっていないものもあるので、今後も変わっていくと思います。

今の自分に合った手帳の中身を作れるように日々楽しみたいと思います。

最後まで読んでいただき、ありがとうございます

ブログの管理|手帳の書き方を見直しました

記事タイトル

ブログ関連の記録はバイブルサイズでしています。

マンスリーで、メインブログのタイトルや作業記録などいろいろ書いていました。
ウイークリーでは、そのほかのブログの管理。更新予定や内容のメモ。
フリー罫線のページで、その日の作業のメモや次回やることなど。

問題点

内容がかぶることが多い。

どの記事のことを書いてあるのかわかるようにするにはタイトルを書かないといけない。
私のブログのタイトル、割と長い…


どう書くのがいいのかYouTube動画を見ていると、登録者数を毎日書いている方がいたりするのですが、ブログでは、そういうの無いです。(はてなブログはあるけど)
だから日々のデータというかそういうのはGA4(Googleアナリティクス)やサチコ(Google search console)で確認します。

なのでデータじゃなく自分の作業、やったことと次回やることがもう少しわかりやすいというか、何とかしたいと考えていました。

9月からこれらを全部見直してみました。

1 俯瞰できるマンスリー

マンスリーの良き点ですね。俯瞰できるのは大切です。なぜここで私はメインブログ1つだけを見ていたのか?

 理由、ほかのと混ざらないため


だからウイークリーで他のブログのスケジュール管理と作業記録をして、当然のようにゴチャついていたのかもしれないと思いました。

マンスリーではスケジュール管理だけ。

どのブログをいつ更新したかがわかり、次の更新は「いつ?」かがわかる。

タイトルはなくてもいい。

 Blogは色分けしていたので (実際はマーカーで色付けしています)

9/15 🟢B
9/17 🔵A
9/19 🟠D
9/22 ⚫F
9/26 🩷C

と、更新予定日だけを書く。さらに、実際に更新したら○を付けるなどチェックする。
更新できなかったら✖、変更なら日付を移動させる。

2 見開き2週間 Blog Work

実際の作業記録を書くことにしました。


ここでもブログの色分けを活用して

□🔵A 記事執筆
□🔵A 画像作成
□🟢B リライト
□🩷C ネタ出し
□🟠D 記事構成
□⚫F 予約投稿


作業予定を書いておきできたらチェックという形。
ただこれも毎回内容は違っても書くのは面倒なので、英単語で簡単にわかるようにしました。

これで「いつ何をやったか」のログにもなります。

🔵=どのブログか
英単語=何をしたか (英語については次の③を参照してください)

3 「記事ごとに管理」する 記事カード

今まではブログごとに管理していたのを記事ごとにしました。

🔵 A BLOG ブログ名
テーマ 秋の手帳について
● Idea
○ Writing
○ Editing
○ Ready
○ Published
Publish:9/17 
Next→ 9/30 

今のところ、罫線のリフィルを3分割にして書いています。
余白も残るのであとから何かメモすることもできます。

まとめ

このようにして9月書いていましたが、②のウイークリー要らないかも。
記事カードで「何をしたか」はわかります。英語になっているだけで書いている内容は同じです。
記事カードがあるので、マンスリーの日付を確認すれば「どの記事を書いたか」わかるのでマンスリーはとてもシンプルになりました。

10月は、ウイークリーをやめて他は続けてみようと思います。

ここで新たな問題です。

このウイークリーリフィル、2027年1月まであります。(正確には2月7日まで)
何を書きましょうか…?


【お読みいただく際のお願い】
※当ブログの詳しい免責事項やプライバシーポリシーにつきましては、こちらの【プライバシーポリシー・免責事項のページ】をご覧ください。

最後まで読んでいただき、ありがとうございます

【注意】EPARKを騙るメール|「.usドメイン」?調べてみた

【注意】EPARKを騙るメール|「.usドメイン」?調べてみた

届いたメール

送信者名 EPARKに関するアンケート

件名 特典:無料の医療キットを完全無料で手に入れましょう 


普通に詐欺メールです。

メールアドレスのドメインを見ると公式のドメインと違うのですぐに詐欺メールだとわかりました。


日をずらして2件来ていましたが、件名も送信者も同じでした。
が、メールアドレスは違いました。

ドメインも違うのですが、同じ数字や英単語が類似の上、「.us」でしたので同じ人(グループ)だと思われます。メールアドレスは伏せます


21文字のアルファベット@数字・英単語.us


上記の構成で単語が違う感じ。


肝心の内容ですが、詐欺メールなので開いていませんが検索したところ、公式にお知らせがありました。

特典の案内等を装ったフィッシングメールなのですぐに削除してくださいね。

9月に確認されていたのに、どうしてまたこんなメールが送られてきたのかも少し謎です。


「EPARK」公式のお知らせページです。

【なりすましメール(フィッシングメール)への注意喚起】
https://epark.jp/news/443/


送信元にあった「.us」ドメインについて

なんとなく「アメリカ=.com」というイメージがあったので調べてみたところ、アメリカには国別ドメインの「.us」も存在していました。

Wikipediaより
.usは、1985年に制定されたアメリカ合衆国の国別コードトップレベルドメイン。.usドメインの登録はアメリカの国民・居住者・組織および国内に存在する海外の実体に限られる。アメリカ国内でのドメイン登録者は、.usよりも.com、.net、.orgなどのgTLDを取得していることが多い。


アメリカでは「.com」と「.us」の両方が使われている(あるいは保持されている)んですね。

ちなみに取得価格は年間2,000円前後。
そんなドメインを2つも取得しているんですね。

悪質な詐欺メールなどに悪用されるくらいなら、もっと普通のブログ等で有効活用すればいいのに、と老婆心ながら思ってしまいました。

まとめ

「送信者名 EPARKに関するアンケート」というのは、フィッシングメールです。
開いてしまっても、メール内のリンクは開かないでください。


【お読みいただく際のお願い】

※本記事は個人の感想に基づくものです。詐欺の手口は日々巧妙化しており、本記事のチェックだけで全ての詐欺を判別できることを保証するものではありません。

少しでも怪しいと感じた場合は、メール内のリンクは決してクリックせず、必ず公式サイトや公式アプリから状況を確認するようにしてください。

※当ブログの詳しい免責事項やプライバシーポリシーにつきましては、こちらの【プライバシーポリシー・免責事項のページ】をご覧ください。

最後まで読んでいただき、ありがとうございます

infoQの不正アクセスでパスワードを変更した話|類似パスワードのリスク

infoQの不正アクセスでパスワードを変更した話|類似パスワードのリスク

「infoQ」で最大95万件の個人情報が流出

GMOリサーチ&AIが運営するアンケートサイト「infoQ(インフォキュー)」で不正アクセスがあったと2026年10月5日(月)発表されました。

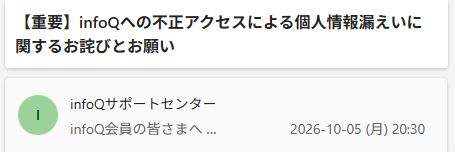
私も登録していて、4日の朝アクセスした時に「緊急メンテナンス」となっていました。その後も「緊急メンテ」のまま「お知らせメール」が届きました。


infoQからお知らせメール


【漏えいした情報】 

  • 氏名・フリガナ
  • 生年月日・性別
  • 住所・電話番号
  • メールアドレス
  • パスワード(※暗号化された状態)
  • 会員ID・ニックネーム
  • 保有ポイント数・最終回答日などの利用状況情報 


【漏えいしていない情報(保有自体なし)】

  • クレジットカード情報
  • マイナンバー


不正ポイント交換などの実害もあったようです。

詳細はGMOリサーチ&AIのお知らせを確認してください。
https://gmo-research.ai/pressroom/notice/notice-20261005


infoQユーザーが今すぐ取るべき対策

まず、私は何をしたらいいのかと考えました。

1 (最優先)他サービスでのパスワード変更

infoQ側でパスワードは暗号化されていたものの、同じメールアドレスとパスワードの組み合わせを他サイトで使い回している場合、リスト型攻撃を受けるリスクがあります。該当する他サービスのパスワードを速やかに変更することを最優先にしました。

私も完全な使い回しはしていませんでしたが、似たような規則性のパスワードを使っていたため、慌てて変更しました。似たパスワードに心当たりのある方は、念のため早めに変更しておくことをおすすめします。

2 フィッシング詐欺(メール・SMS・電話)への警戒

氏名、住所、電話番号、メールアドレスが流出しているため、infoQやGMOを騙ったフィッシングメール・SMS・不審な電話が増加する可能性があります。「ポイント返還」などを口実に個人情報や認証コードを聞き出そうとする詐欺に注意が必要です。

3 サービス再開後のポイント履歴確認

サービス再開など今後のスケジュールについてはまだですが、再開後は自分の保有ポイントや交換履歴に不審な履歴(Amazonギフトコードへの覚えのない交換など)がないか確認をした方がいいと思います。


免責事項:

本記事は2026年10月5日時点の公式発表を基に作成しています。最新情報や補填手順については、必ずGMOリサーチ&AIおよびinfoQの公式サイト・案内メールをご確認ください。

※当ブログの詳しい免責事項やプライバシーポリシーにつきましては、こちらの【プライバシーポリシー・免責事項のページ】をご覧ください。

最後まで読んでいただき、ありがとうございます
「iCloud次回請求についてのお知らせ」というスパムメールに注意!

「iCloud次回請求についてのお知らせ」というスパムメールに注意!

今回は「iCloud次回請求についてのお知らせ 」というタイトルです。
また受信箱に紛れていました。

From は「iCloud+」なんですが、その下に表示されているメールアドレスが明らかに偽物だとわかるものでした。

なので、

今回もYahoo!側が「このメールは認証情報のドメインとFromアドレスのドメインが一致していません」と注意・警告を出してくれていました。

受信箱で少しでも怪しいなと思ったら、まずは送信者(From)のメールアドレスを確認してみるのがおすすめです。


で、メールが配信エラーになった 場合の戻り先である「Return-Path」 に設定されたアドレスが、送信者(From)とはまったくの別物になっていました。どちらにしても、iCloudとは関係ないとわかります。


今回のスパムメールの内容

お支払いに失敗しました
要対応
ご登録のお支払い方法で決済を試みましたが、処理を完了できませんでした。
期限までにお支払い方法を更新いただけない場合、プランの更新が行われず、一部機能が制限される可能性があります。

宛先 私のメールアドレス
請求日 2026/0924
状況 お支払いに失敗
お手続き期限 2026/9/25 23:59
請求番号 ***-******
注文番号 ***-******
失敗理由 カード会社より承認されまでした ←私のミスではありません


次に行うこと
お支払い方法を更新して再度お試しください

1カードの有効期限・利用限度額をご確認ください
2別のカード、または別のお支払い方法に切り替えてください
3更新後、数分後に再度アカウント状態をご確認ください

ご利用中のプラン
iCloud+              150円 
50GB のストレージ(月額)
次回更新日:2026年10月24日
合計(税込)             150円 

お支払い方法を更新する
請求内容を確認する
本メールは送信専用アドレスから配信されています。
プライバシーポリシー | 配信停止(Unsubscribe)
c 2026 Apple Inc. All rights reserved.


メール文面を見ながら入力していたら日本語の間違いがありました。

私も気を付けなければいけないことですが、こういう文で「誤字脱字チェック」はした方がいいと思います。

でも、こういう「ツッコミどころ」も、スパムメールを見分ける一つのサインだと思います。ちゃんとした企業ならあり得ないので。


そして、今回のメールのリンク部分なのですが、

お支払い方法を更新する  
請求内容を確認する 
プライバシーポリシー  
配信停止(Unsubscribe)

・表示されるメールアドレス

・「Return-Path」 に設定されたメールアドレス

すべてドメインが違いました。このスパムメールだけで6つのドメインが使われていたことになります。

本当に管理も大変だと思います。


いつも同じような件名や内容のスパムメールは、同時期に届くことが多くあります。ほかにも届いていないか迷惑メールフォルダをチェックしてみましたが、該当するメールはありませんでした。

今回はたまたま1件だけでしたが、受信箱に紛れていることを考えると怖いですね。iCloud使っていたらクリックしてしまうこともあるかもしれません。
もし似たような件名のメールを見かけても、本文のURLや添付ファイルは絶対に開かないようお気をつけください。 


【お読みいただく際のお願い】

※本記事は個人の体験や考察に基づく注意喚起を目的としています。詐欺の手口は日々巧妙化しており、本記事のチェックだけで全ての詐欺を判別できることを保証するものではありません。

少しでも怪しいと感じた場合は、メール内のリンクは決してクリックせず、必ず公式サイトや公式アプリから状況を確認するようにしてください。

※当ブログの詳しい免責事項やプライバシーポリシーにつきましては、こちらの【プライバシーポリシー・免責事項のページ】をご覧ください。


shiromicraft.hatenablog.com


shiromicraft.hatenablog.com


最後まで読んでいただき、ありがとうございます